Bu yazıda
Güvenlik Açığı ve Etkilenen Modeller
ASUS, 23 Ekim 2026 tarihinde yayımladığı güvenlik bülteniyle belirli yönlendirici modellerinde tespit edilen bir kimlik doğrulama açığını gideren bir firmware güncellemesi sundu. Bu açıklık, belirli koşullar altında komşu ağda bulunan yetkisiz bir saldırganın yönlendiriciye yönetici erişimi kazanmasına izin verebiliyor. Üretici, bu sorunu çözmek için kullanıcıların cihazlarını en son firmware sürümüne güncellemelerini acil olarak tavsiye ediyor. Bülten, tüm ASUS yönlendiricilerin değil, yalnızca belirli modellerin etkilendiğini belirtiyor; bu nedenle kullanıcıların kendi cihazlarının model numarasını kontrol etmesi gerekiyor.
CVE Kimlikleri ve Risk Seviyeleri
Güncelleme, üç farklı CVE kimliğine sahip güvenlik açıklarını kapsıyor. CVE-2026-75775 için CVSS 4.0 puanı 7.7 (Yüksek) olarak belirlendi. CVE-2026-75779 için puan 8.6 (Yüksek), CVE-2026-93489 için ise 8.7 (Yüksek) olarak hesaplandı. Bu puanlar, açıkların ciddi bir güvenlik riski taşıdığını gösteriyor. Özellikle CVE-2026-75779 ve CVE-2026-93489, ağ üzerinden veya komşu ağ üzerinden erişimle istismar edilebilir nitelikte. Kullanıcıların bu riskleri minimize etmek için yazılım güncellemesini ertelememesi kritik önem taşıyor.
Güncelleme Nasıl Yapılır?
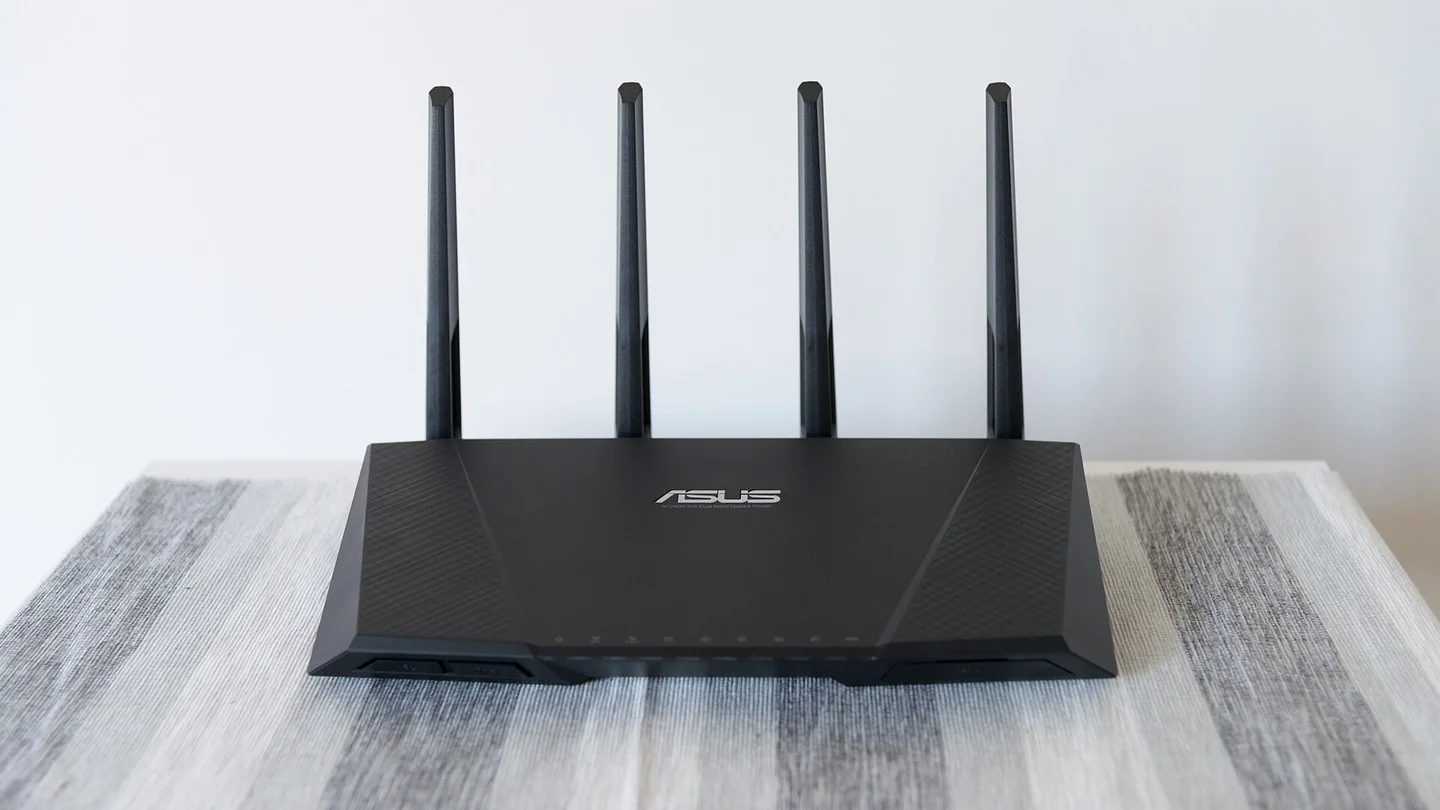
En güncel firmware, cihazın tam modeline ait ASUS destek veya ürün sayfasından kontrol edilmeli. Bülten bütün modeller için geçerli tek bir düzeltilmiş sürüm numarası vermiyor; başka modelin paketini kullanmak doğru değil. Üretici, güncellemenin ardından yönlendiricinin yeniden başlatılmasını da öneriyor. Kapaktaki RT-AC87U fotoğrafı arşivden temsili bir görseldir; bu modelin söz konusu bültende etkilendiği yönünde bir tespit değildir.
Geçici Önlemler
Eğer kullanıcılar firmware güncellemesini hemen uygulayamıyorsa, ASUS bazı geçici risk azaltma adımları öneriyor. Bunlar arasında yönlendirici yönetim sayfası ve WiFi ağı için en az 10 karakterli, büyük harf, rakam ve sembol içeren güçlü ve benzersiz parolalar kullanmak yer alıyor. Ayrıca, yönlendiricinin web yönetim arayüzünün yalnızca güvenilir yerel ağlardan erişilebilir olması ve WAN üzerinden uzak erişimin devre dışı bırakılması tavsiye ediliyor. Güvenilmeyen cihazların yerel veya kablosuz ağa katılmasına izin verilmemeli. Yönlendirici ayarlarından tanınmayan bağlı cihazlar veya eşlikçi uygulama oturumları kontrol edilmeli ve kaldırılmalı.
Haberin kaynakları
Bu haberde kullanılan duyuru ve belgeler:
- ASUS güvenlik bülteni (23 Ekim 2026)Erişim:
- ASUS güvenlik duyurularıErişim:
- Görsel kaynağı ve lisansıErişim:
Bir hata fark ettiniz mi? Düzeltme bildirin · Yayın ilkeleri