Bu yazıda
Chrome 156 hangi sürümlerle dağıtılıyor?
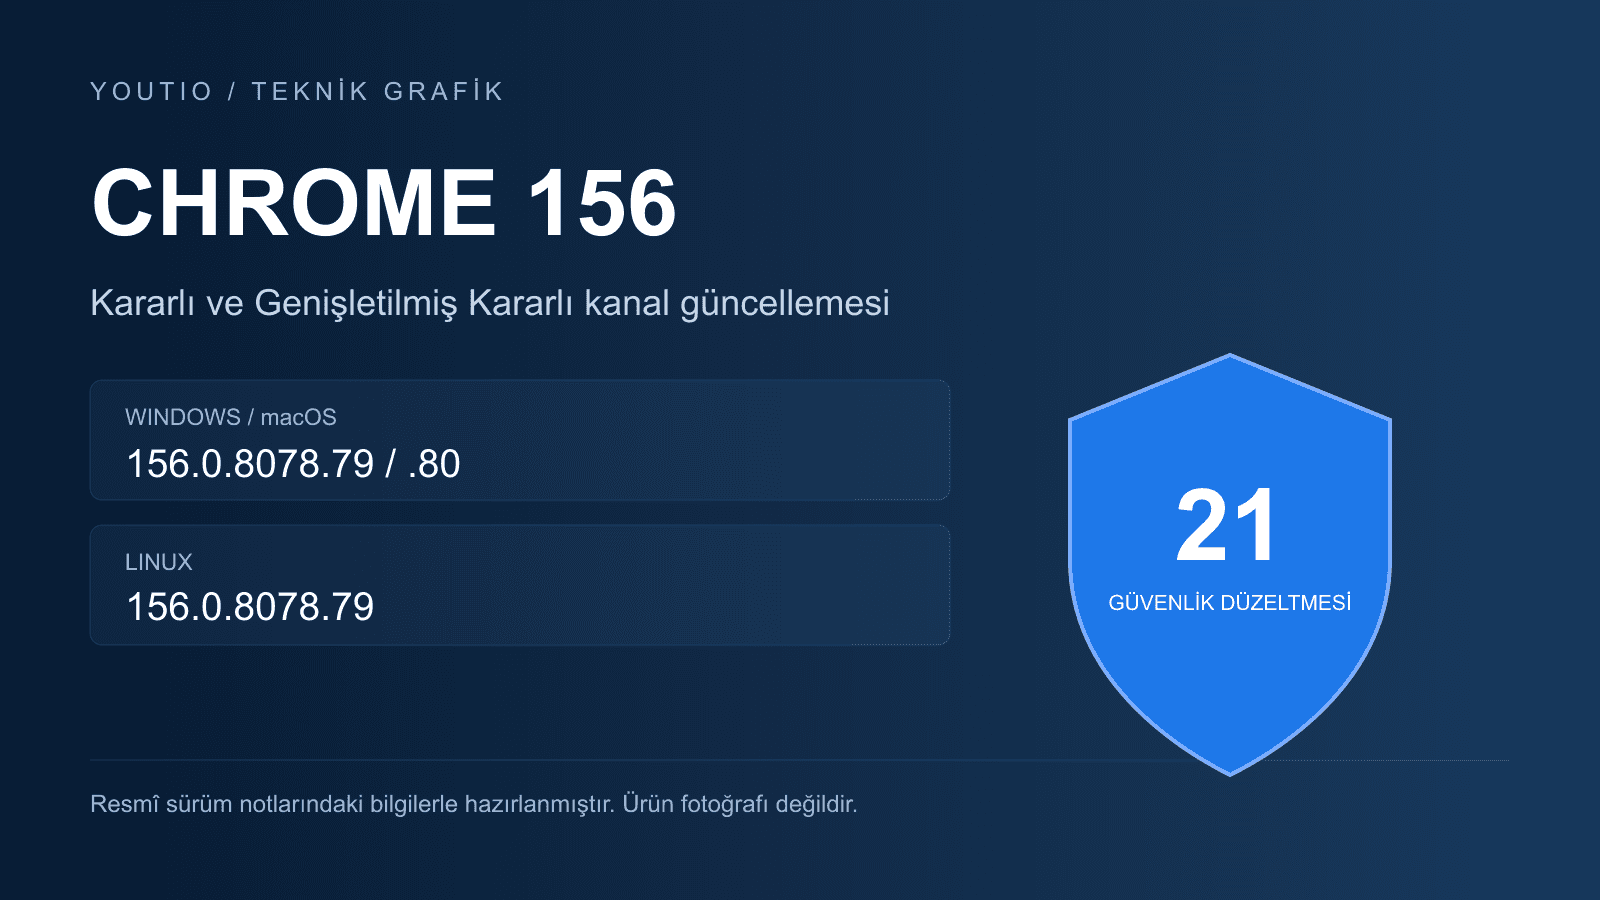
Chrome’un kararlı ve genişletilmiş kararlı kanalları güncellendi. Windows ve Mac için sürüm numaraları 156.0.8078.79/.80, Linux için 156.0.8078.79 olarak açıklandı. Dağıtımın önümüzdeki günler ve haftalar içinde kademeli olarak yapılacağı belirtiliyor. Bu takvim, güncellemenin duyuru anında her cihaza aynı anda ulaştığı anlamına gelmiyor.
21 güvenlik düzeltmesi ve kritik açık
Sürüm toplam 21 güvenlik düzeltmesi içeriyor. MediaStream bileşenindeki bellek bozulması hatası CVE-2026-76024 kimliğiyle kritik seviyede listeleniyor. FileSystem, Autofill, CacheStorage, Network ve Input bileşenlerinde de yüksek seviyeli açıklar bulunuyor. Listede V8 motoru, Skia, Frames, Dawn, Quota, DOM, Editing ve Blink için düzeltmeler de yer alıyor; hata türleri bileşene göre farklılaşıyor.
Bellek hataları nasıl tanımlanıyor?
Duyurudaki use-after-free ifadesi, serbest bırakılmış belleğin yeniden kullanılmasına ilişkin bir hata türünü anlatıyor. Listede bunun yanında bellek bozulması, yanlış girdi doğrulama, tamsayı taşması ve sınır dışı okuma gibi farklı hata sınıfları bulunuyor. Bunlar tek bir performans iyileştirmesi veya aynı türden güvenlik açığı olarak birleştirilmiyor.
Hata ayrıntılarının açıklanması
Google, kullanıcıların büyük çoğunluğu düzeltmeyi alana kadar bazı hata ayrıntıları ve bağlantılarına erişimi kısıtlayabileceğini belirtiyor. Bir hata, başka projelerin de kullandığı ve henüz düzeltilmemiş üçüncü taraf kütüphanesinde bulunuyorsa açıklama kısıtları devam edebiliyor. Bu açıklama, güncellemelerin yüklenmesine uygulanan bir yasak anlamına gelmiyor. Hata tespitinde AddressSanitizer, MemorySanitizer, UndefinedBehaviorSanitizer, Control Flow Integrity, libFuzzer ve AFL gibi araçların kullanıldığı da aktarılıyor.